ACE: uma pontuação, uma lista de ações, para cada cliente
A camada de IA sobre cada serviço do Control Hub. O ACE correlaciona sinais de rede, ativos, ameaças, exposição e uso de IA, ajuda você a priorizar o que precisa de atenção e recomenda ou executa uma resposta pelo controle correspondente, dependendo da ação.
Pare de correr atrás de alertas. Comece a reduzir os riscos.
Um único laptop pode aparecer em todas as ferramentas, cada uma com uma gravidade diferente. Sua equipe filtra o ruído em vez de corrigir problemas, e seu cliente nunca vê o valor que você entrega. O ACE correlaciona sinais de endpoint, e-mail, identidade, dark web, gerenciamento de dispositivos, exposição e uso de IA em uma única lista de ações priorizadas por cliente: correlação entre controles, não mais alertas. Menos alertas e respostas mais rápidas, para a empresa que está sendo protegida e para o MSP que a protege.
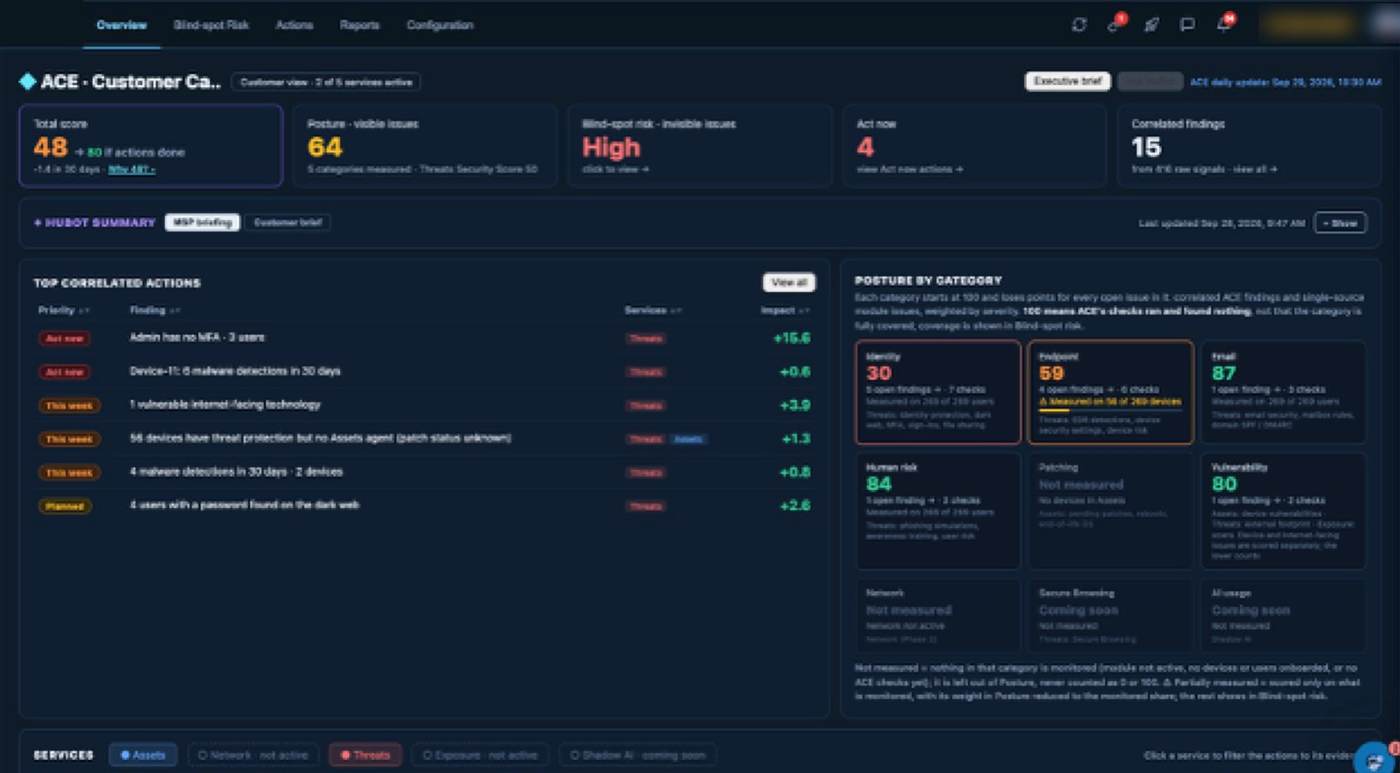
Um ambiente real de cliente, anonimizado.
Painel de segurança do cliente
Uma pontuação que conta toda a história.
Veja a segurança de cada cliente em uma só tela: um Total Score, o que está exposto e o que você ainda não consegue ver. O ACE transforma 45 sinais brutos em 7 ações priorizadas e mostra quantos pontos cada uma vale.
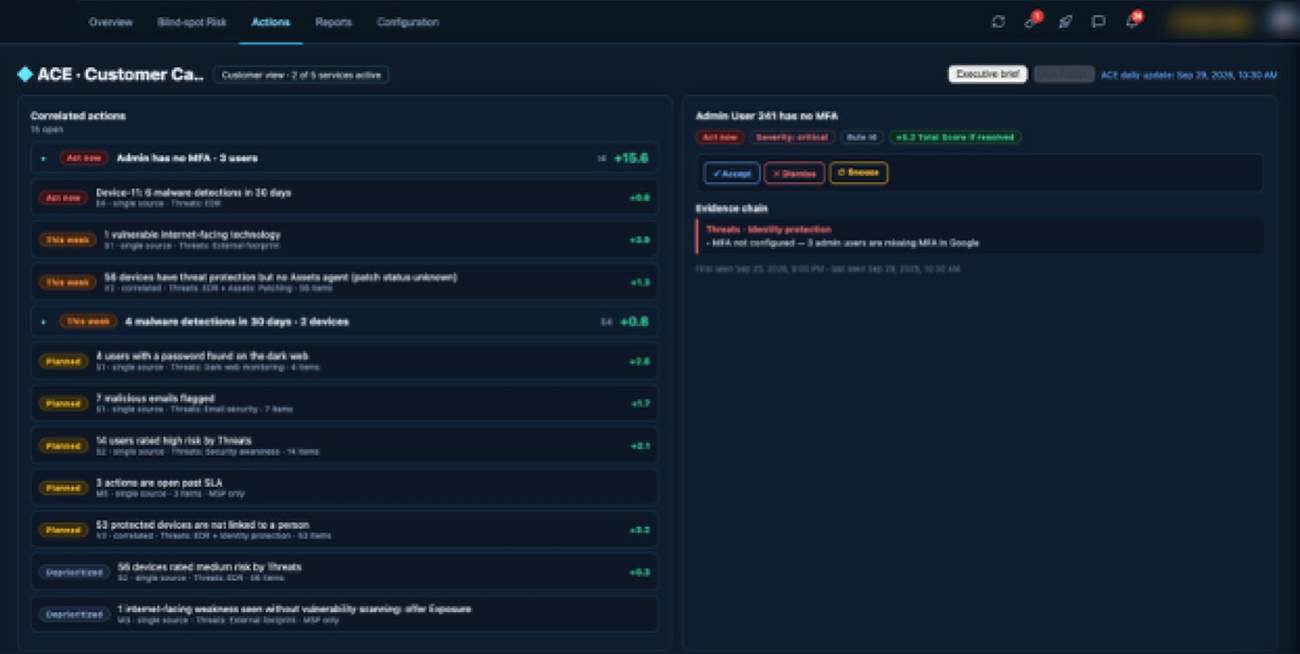
Ações correlacionadas
Do ruído a uma lista de tarefas.
O ACE conecta as descobertas das suas ferramentas de segurança e RMM para que você trabalhe nas causas raiz, não em alertas duplicados. Cada ação identifica os dispositivos exatos envolvidos, e você pode aceitá-la, descartá-la ou adiá-la com um clique.
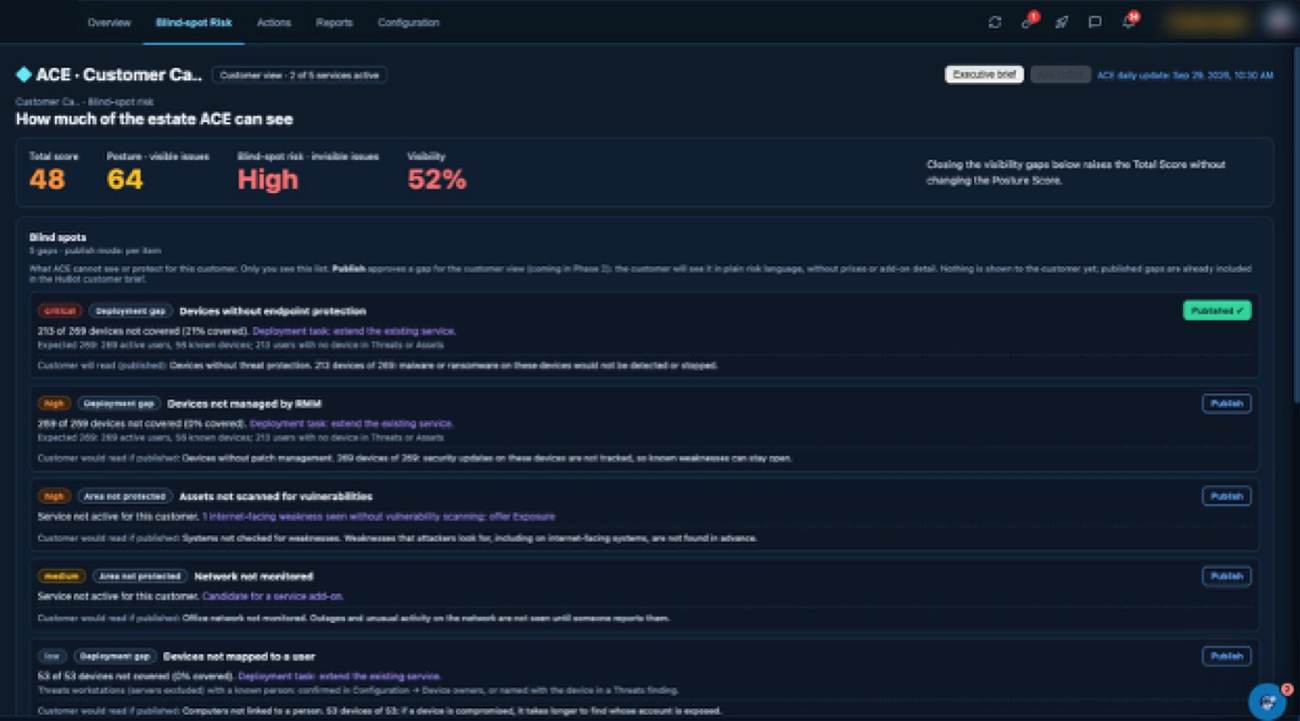
Risco de pontos cegos
Saiba o que você não consegue ver.
Uma pontuação de segurança só é tão boa quanto sua cobertura. O ACE mostra quais dispositivos e usuários estão fora da sua proteção, quantos pontos cada lacuna custa e o passo específico para fechá-la, em linguagem clara que seu cliente consegue entender.
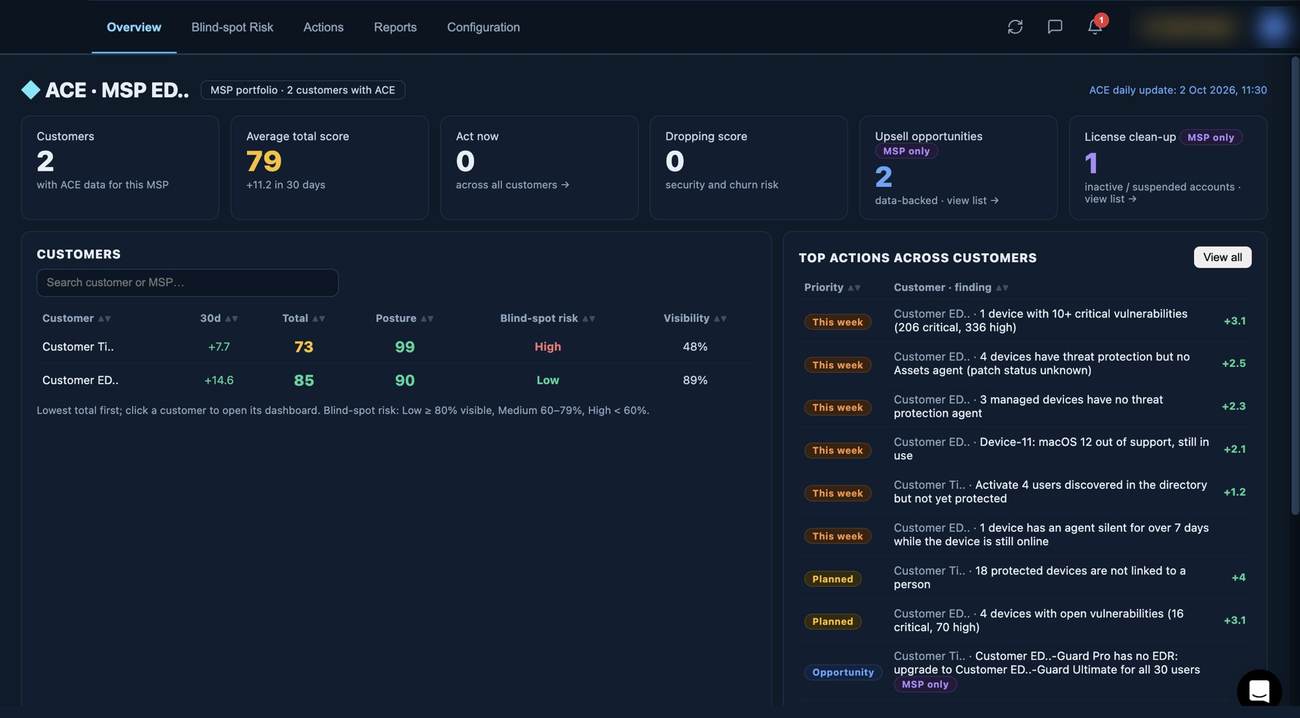
Visão geral da carteira do MSP
Toda a sua base de clientes, classificada por risco.
Identifique pontuações em queda antes que um cliente saia e veja as ações mais importantes de todos os ambientes dos clientes em uma só lista. As oportunidades de upsell e de otimização de licenças vêm dos dados de cada cliente e são visíveis apenas para você.
Resumo Executivo Mensal
Segurança que seus clientes conseguem entender.
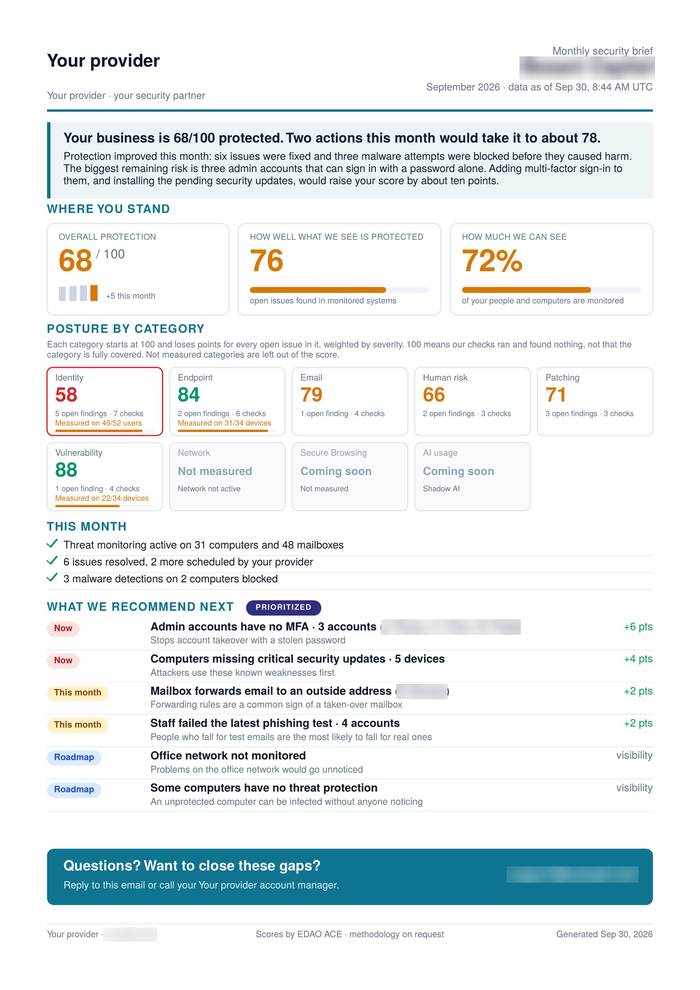
Um resumo white label com a sua marca: uma pontuação, o que mudou e o que corrigir a seguir. Sem jargão nem painéis.
Sua situação atual
Uma pontuação clara, com os pontos que cada ação recomendada acrescenta.
Em um relance
Riscos explorados ativamente com suas correções exatas, além dos pontos cegos que vale a pena fechar.
O ACE em ação
O mesmo sinal inicial pode resultar em um relatório ou em contenção. O que muda o resultado é o que o ACE sabe sobre o mesmo dispositivo, usuário ou cliente a partir dos outros serviços.
Serviço exposto sob ataque
- MédiaPorta de acesso remoto aberta para a internetRecomendar: restringir o acesso à VPN ou fechar a porta
- Alta+ uma vulnerabilidade explorável nesse serviçoAplicar: aplicar patch ou desativar o serviço até a aplicação do patch
- Crítica+ repetidas falhas de login externasConter: bloquear os IPs de origem, desativar o serviço, verificar se houve um login bem-sucedido
O ACE conecta: um serviço de acesso remoto exposto, uma vulnerabilidade e falhas de login, para avaliar o risco com esse contexto.
Patch recusado, seguido de malware
- BaixaPatch crítico do SO ausenteRelatar: adicionado à fila de patches
- Média+ o usuário cancelou ou adiou a instalaçãoAplicar: janela de instalação forçada, usuário e administrador notificados
- Alta+ malware detectado no mesmo dispositivoConter: isolar o dispositivo, aplicar patch após a contenção, abrir um incidente
O ACE conecta: o status do patch e a detecção de malware estão em ferramentas diferentes; o ACE os correlaciona no mesmo dispositivo.
Uma falha, muitos clientes
- BaixaVulnerabilidade crítica em dispositivos de um clienteTratada no ambiente desse cliente
- Média+ a mesma vulnerabilidade em muitos dos seus clientesAplicar: uma campanha de aplicação de patches em todos os clientes afetados
- Alta+ uma tentativa de exploração em um delesConter: a campanha pula para o início da fila; mitigação nos clientes ainda não corrigidos
O ACE conecta: a mesma vulnerabilidade em vários clientes, para revisar os dispositivos afetados e planejar uma resposta coordenada.
Conta roubada controlando um agente de IA
- BaixaCredencial de funcionário encontrada na dark webRecomendar: pedir ao usuário para alterar a senha
- Média+ o mesmo usuário trabalha por meio de um agente de IAAplicar: redefinição de senha, ativação de MFA, revisar o que o agente pode acessar
- Alta+ login suspeito nessa contaConter: revogar sessões, suspender o agente, bloquear a conta
O ACE conecta: uma credencial vazada, o acesso do usuário a um agente de IA e um login suspeito, para revisar a conta e as permissões do agente em conjunto.
Respostas que você pode defender
Determinístico
O ACE usa IA para correlacionar sinais, e seus resultados são determinísticos: os mesmos dados sempre geram o mesmo resultado.
Rastreável
Cada descoberta é rastreável diretamente até seu serviço e evidência de origem.
Sempre atualizado
O ACE é executado diariamente para cada cliente e em minutos quando um evento crítico ocorre.
Veja o ACE ao vivo
Uma demo com os cenários dos seus próprios clientes.