ACE: una puntuación, una lista de acciones, cada cliente
La capa de IA sobre cada servicio de Control Hub. ACE correlaciona las señales de la red, los activos, las amenazas, la exposición y el uso de IA, le ayuda a priorizar lo que necesita atención y recomienda o ejecuta una respuesta a través del control correspondiente, según la acción.
Deje de perseguir alertas. Empiece a reducir los riesgos.
Una misma computadora portátil puede aparecer en cada herramienta, con un nivel de gravedad diferente en cada una. Su equipo se dedica a filtrar el ruido en lugar de solucionar problemas y su cliente nunca ve el valor que usted le ofrece. ACE correlaciona las señales de endpoints, correo electrónico, identidad, dark web, gestión de dispositivos, exposición y uso de IA en una única lista de acciones priorizadas por cliente: correlación entre controles, no más alertas. Menos alertas y respuestas más rápidas, tanto para la empresa protegida como para el MSP que la protege.
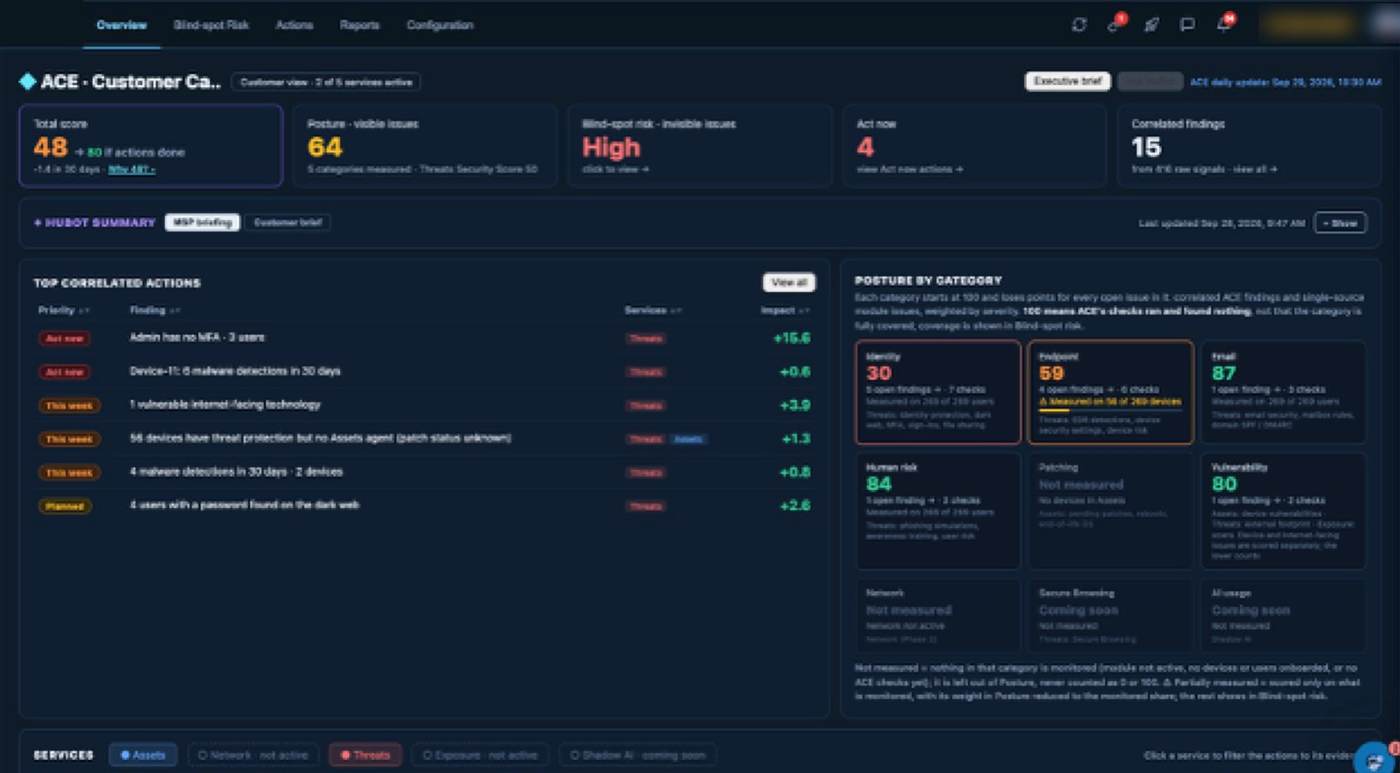
Un entorno de cliente real, anonimizado.
Panel de seguridad del cliente
Una puntuación que cuenta toda la historia.
Vea la seguridad de cada cliente en una sola pantalla: un Total Score, lo que está expuesto y lo que aún no puede ver. ACE convierte 45 señales sin procesar en 7 acciones priorizadas y muestra cuántos puntos aporta cada una.
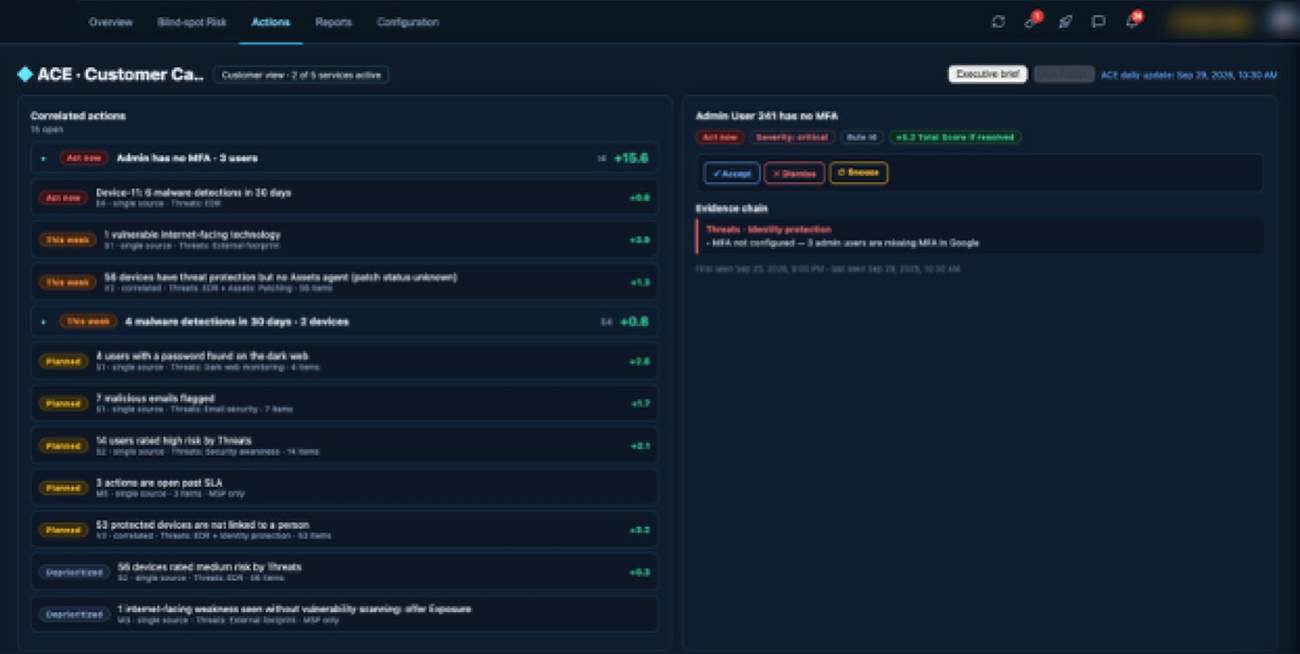
Acciones correlacionadas
Del ruido a una lista de tareas.
ACE conecta los hallazgos de sus herramientas de seguridad y RMM para que usted trabaje sobre las causas raíz, no sobre alertas duplicadas. Cada acción identifica los dispositivos exactos involucrados y usted puede aceptarla, descartarla o posponerla con un clic.
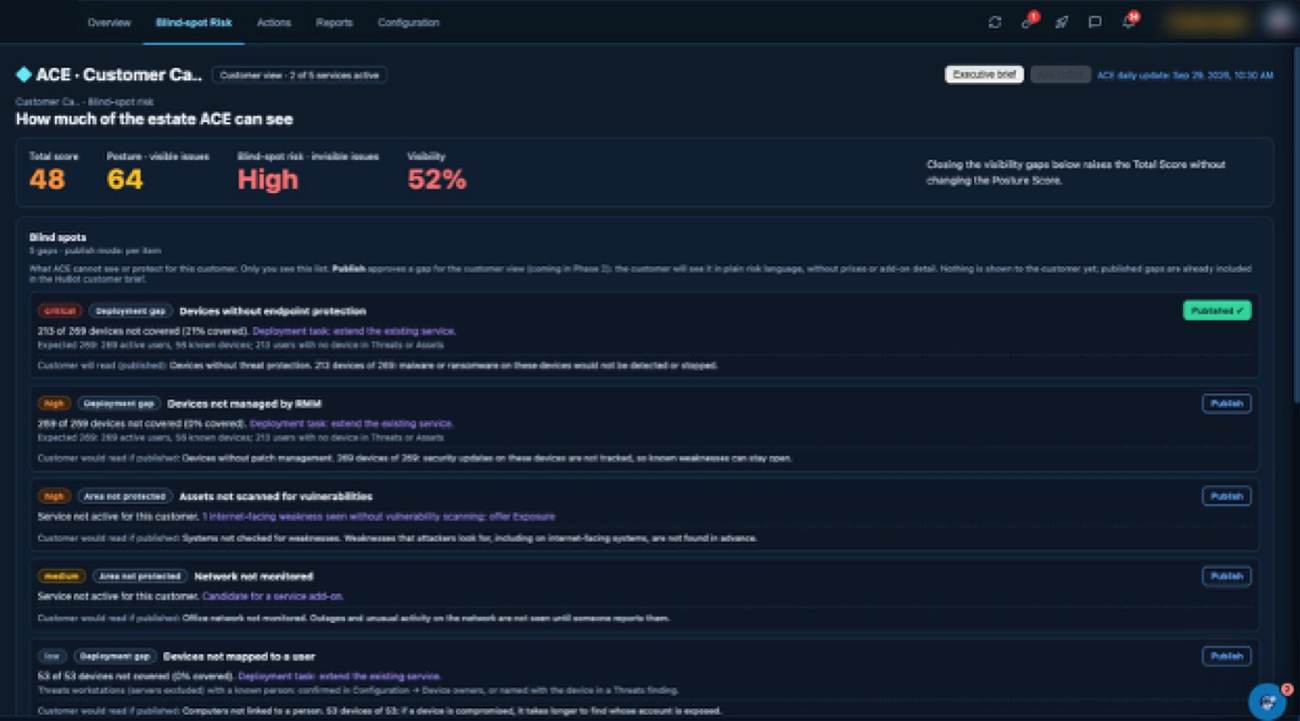
Riesgo de puntos ciegos
Sepa qué no puede ver.
Una puntuación de seguridad solo es tan buena como su cobertura. ACE muestra qué dispositivos y usuarios quedan fuera de su protección, cuántos puntos cuesta cada brecha y el paso específico para cerrarla, en un lenguaje claro que su cliente puede entender.
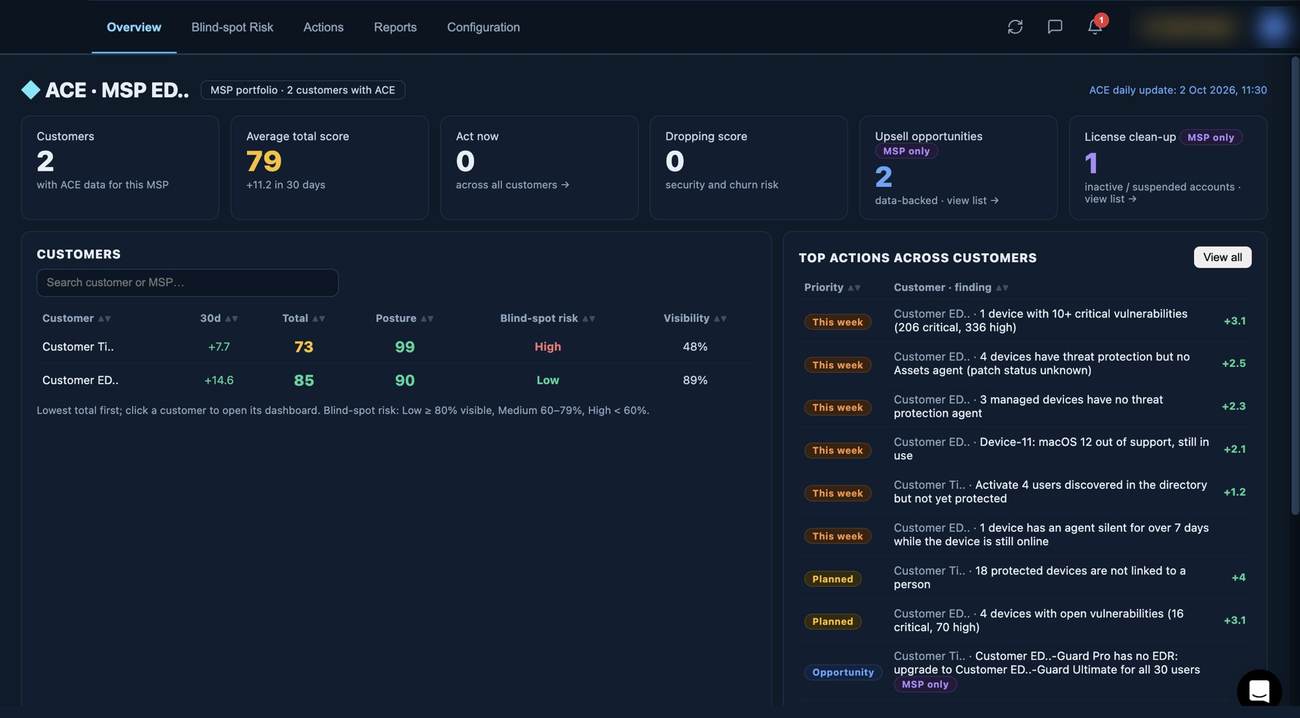
Vista general de la cartera del MSP
Toda su base de clientes, clasificada por riesgo.
Detecte puntuaciones en descenso antes de que un cliente se vaya y vea las acciones más importantes de todos los entornos de sus clientes en una sola lista. Las oportunidades de venta adicional y de optimización de licencias provienen de los datos de cada cliente y son visibles solo para usted.
Resumen ejecutivo mensual
Seguridad que sus clientes realmente pueden leer.
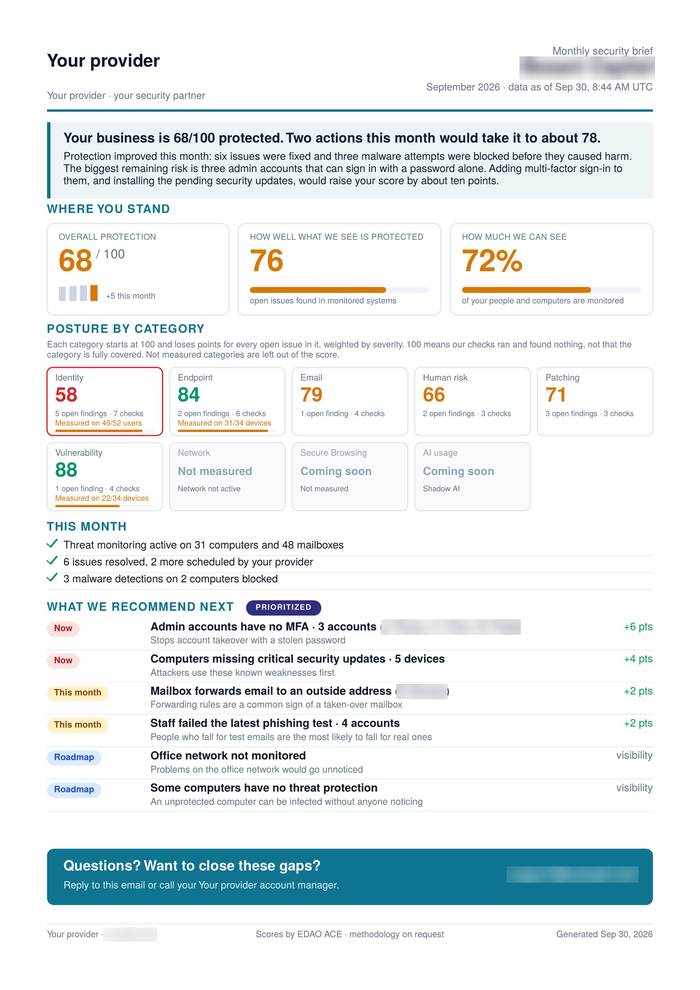
Un resumen de marca blanca con su marca: una puntuación, qué cambió y qué corregir después. Sin jerga ni paneles.
Su situación actual
Una puntuación clara, con los puntos que aporta cada acción recomendada.
De un vistazo
Riesgos que se están explotando activamente, con sus correcciones exactas, y los puntos ciegos que vale la pena cerrar.
ACE en acción
La misma señal inicial puede terminar en un informe o en una contención. Lo que cambia el resultado es lo que ACE sabe sobre el mismo dispositivo, usuario o cliente a partir de los otros servicios.
Servicio expuesto bajo ataque
- MediaPuerto de acceso remoto abierto a internetRecomendación: restringir a una VPN o cerrarlo
- Alta+ una vulnerabilidad explotable en ese servicioEjecutar: aplicar el parche o deshabilitar el servicio hasta instalarlo
- Crítica+ repetidos inicios de sesión fallidos desde el exteriorContener: bloquear las IP de origen, deshabilitar el servicio, comprobar si hubo un inicio de sesión exitoso
ACE conecta: un servicio de acceso remoto expuesto, una vulnerabilidad e inicios de sesión fallidos, para revisar el riesgo con ese contexto.
Parche rechazado, luego malware
- BajaFalta un parche crítico del sistema operativoInformar: se agrega a la cola de parches
- Media+ el usuario canceló o pospuso la instalaciónEjecutar: ventana de instalación obligatoria, con notificación al usuario y al administrador
- Alta+ malware detectado en el mismo dispositivoContener: aislar el dispositivo, aplicar el parche después de la contención, abrir un incidente
ACE conecta: el estado del parche y la detección de malware residen en herramientas diferentes; ACE los une en un solo dispositivo.
Una falla, muchos clientes
- BajaVulnerabilidad crítica en dispositivos de un clienteGestionado dentro de ese cliente
- Media+ la misma vulnerabilidad en muchos de sus clientesAplicar: una campaña de parches en todos los clientes afectados
- Alta+ un intento de explotación en uno de ellosContener: la campaña salta a la primera posición de la cola; mitigación en los clientes que aún no han recibido el parche
ACE conecta: la misma vulnerabilidad en varios clientes, para revisar los dispositivos afectados y planificar una respuesta coordinada.
Cuenta robada que controla un agente de IA
- BajaCredencial de empleado encontrada en la dark webRecomendación: solicitar al usuario que cambie la contraseña
- Media+ el mismo usuario trabaja a través de un agente de IAEjecutar: restablecer la contraseña, activar MFA y revisar a qué puede acceder el agente
- Alta+ inicio de sesión sospechoso en esa cuentaContener: revocar sesiones, suspender el agente, bloquear la cuenta
ACE conecta: una credencial filtrada, el acceso del usuario a un agente de IA y un inicio de sesión sospechoso, para revisar juntos la cuenta y los permisos del agente.
Respuestas que puede defender
Determinista
ACE utiliza IA para correlacionar señales y sus resultados son deterministas: los mismos datos siempre dan el mismo resultado.
Trazable
Cada hallazgo se remonta directamente a su servicio y evidencia de origen.
Siempre actualizado
ACE se ejecuta diariamente para cada cliente y en cuestión de minutos cuando ocurre un evento crítico.
Vea ACE en vivo
Una demo con los escenarios de sus propios clientes.